第 1 回と第 2 回で、ミッドナイトは「中身を見せずに正しさだけを示す」技術で、見せすぎも隠しすぎも避けるチェーンだと紹介してきました。その技術が、ゼロ知識証明です。名前だけ聞くと難しそうですが、考え方そのものは、数式を使わなくても説明できます。
ミッドナイト編の第 3 回は、ゼロ知識証明とは何か、なぜ信じてよいと言えるのか、そしてミッドナイトの中で証明がどこで作られ、何が台帳に載るのかを、たとえ話と図で見ていきます。最後に、選択的開示が実際にどんな形で使われ始めているのかも紹介します。
秘密を言わずに「知っている」と伝える
ミッドナイトの公式ドキュメントは、ゼロ知識証明を「秘密そのものを明かさずに、その秘密を知っていることを証明できる技術」と説明しています。値そのものは見せずに「ある範囲に入っている」ことだけを示す、といった使い方もできます。
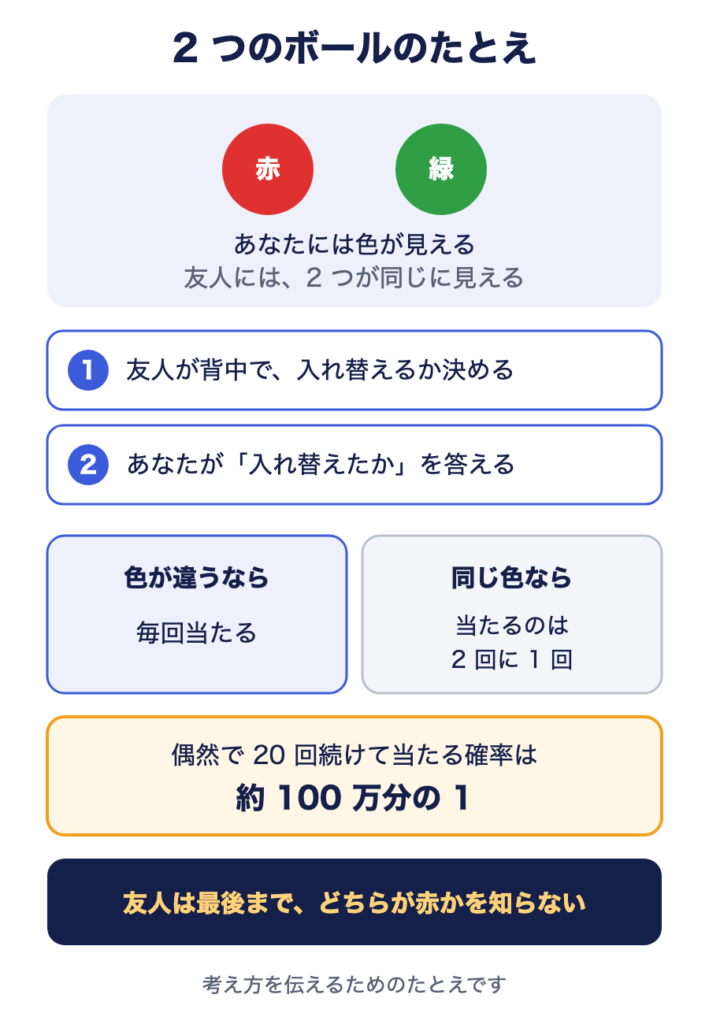
ここで、よく使われるたとえ話を 1 つ紹介します(あくまでたとえで、実際の仕組みは数学の計算です)。あなたの手元に、赤と緑のボールが 1 つずつあります。形も大きさも同じで、違うのは色だけです。あなたの友人は、赤と緑の見分けがつきません。友人から見ると、2 つのボールはまったく同じに見えます。あなたは「この 2 つは色が違う」と友人に信じてもらいたい。でも、どちらが赤かは教えたくありません。
そこで、こんな遊びをします。友人が 2 つのボールを左右の手に持ち、背中に回して、入れ替えるか入れ替えないかを自分だけで決めます。それから両手を前に出し、あなたは「入れ替えた」か「入れ替えていない」かを答えます。
2 つの色が本当に違うなら、あなたには色が見えるので、毎回正しく答えられます。もし 2 つが同じ色だったら、あなたにも区別はつかないので、当てずっぽうで答えるしかありません。当たる確率は 1 回ごとに 2 分の 1 です。1 回なら偶然もありえますが、20 回続けて当てる確率は約 100 万分の 1 です。20 回すべて当てたなら、友人は「2 つの色は違う」と信じてよいことになります。
そして大事なのは、この遊びを何回くり返しても、友人は「どちらが赤か」を知らないままだということです。友人に分かるのは「色が違う」という 1 つの事実だけ。これが、中身を見せずに正しさを示すということです。
信じてよいと言える 3 つの約束
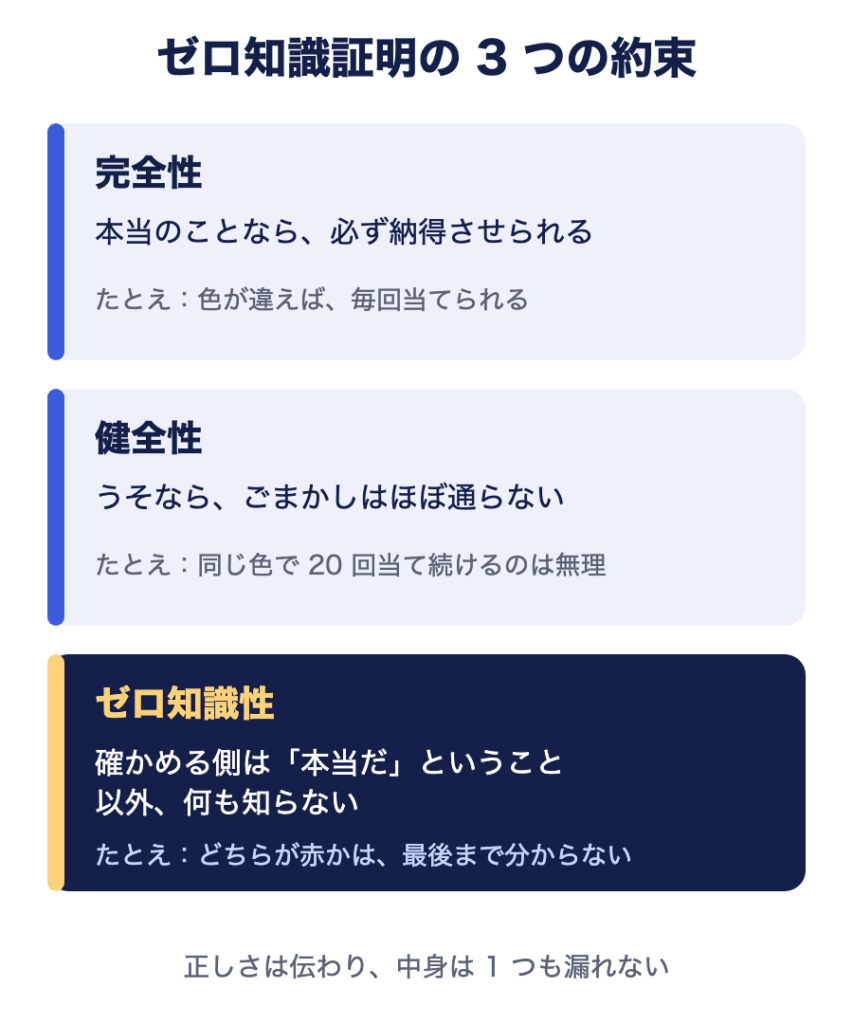
この考え方を最初に理論として示したのは、シャフィ・ゴールドワッサー、シルビオ・ミカリ、チャールズ・ラコフの 3 人が 1985 年に発表した論文「対話型証明システムの知識の複雑さ」です。この論文以来、ゼロ知識証明と呼べるものは、次の 3 つの約束を満たすものとされています。ボールの遊びに当てはめてみましょう。
- 完全性:本当のことなら、正直な証明者は必ず相手を納得させられる。色が本当に違えば、あなたは毎回当てられます
- 健全性:うそなら、ごまかしはほぼ通らない。同じ色なのに 20 回当て続けるのは、ほぼ不可能です
- ゼロ知識性:確かめる側は、「本当だ」ということ以外は何も知らない。友人は、どちらが赤かを最後まで知りません
3 つ目の約束が、この技術の名前の由来です。確かめる側に渡る「知識」が、ゼロだということ。正しさは伝わるのに、中身は 1 つも漏れない。その両方を同時に約束するのが、ゼロ知識証明です。
一度で、誰でも、すぐ確かめられる証明へ
ボールの遊びには、1 つ弱点があります。友人と何度もやり取りしないといけないことです。これを「対話型」の証明と呼びます。2 人の間ならそれでもかまいませんが、ブロックチェーンでは困ります。世界中のたくさんのノードが同じ取引を確かめますし、何年も後から確かめ直す人もいます。そのたびに証明する人を呼び出して、やり取りをくり返すわけにはいきません。
そこで使われるのが、やり取りをしなくても済む「非対話型」の証明です。証明する人は、1 回で完結する証明のデータを作って渡すだけ。受け取った人は、いつでも、何人でも、それだけで正しさを確かめられます。
ミッドナイトが使っているのは、非対話型のゼロ知識証明の中でも「zk-SNARK」と呼ばれる種類です。名前の S は「簡潔(Succinct)」、N は「非対話型(Non-interactive)」の頭文字です。公式ドキュメントによると、zk-SNARK は証明が小さく、検証が速いことを目指した種類で、証明したい内容が大きくなっても証明のサイズは小さいままです。検証は、元の計算がどれだけ複雑でも、ミリ秒単位で終わると説明しています。
確かめる側の負担が小さいことは、ブロックチェーンにとって決定的に重要です。重い計算は、証明を作る人が手元で 1 回だけ行い、たくさんのノードは軽い検証だけを行えばいい。この役割の分け方が、ミッドナイトの設計の土台になっています。
証明はどこで作られ、何が台帳に載るのか
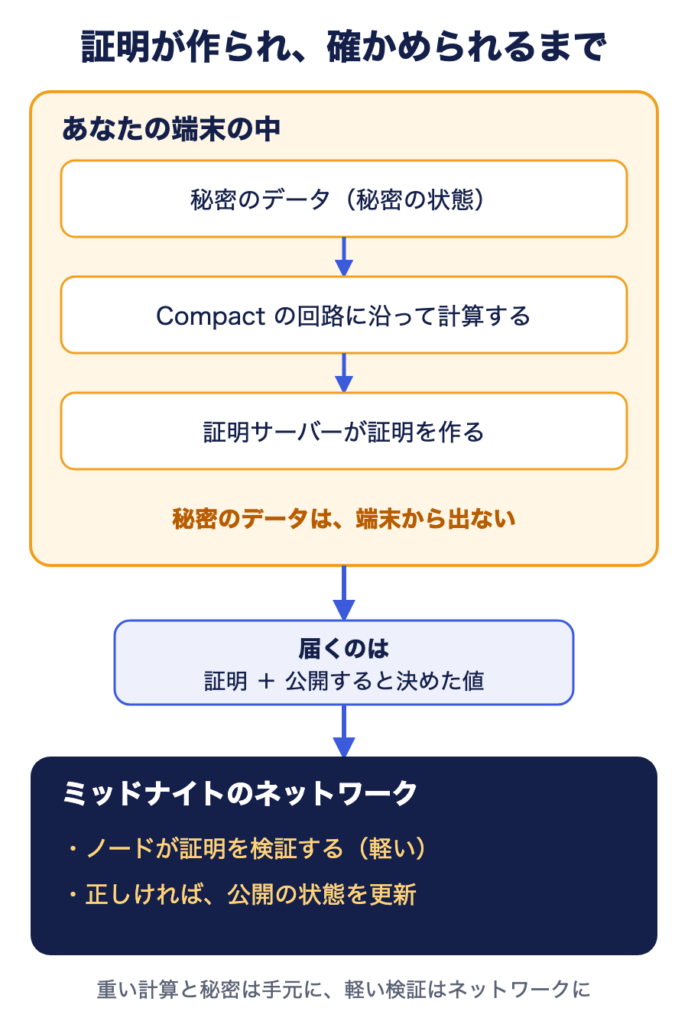
では、ミッドナイトで実際に取引をするとき、何が起きているのでしょうか。ミッドナイトは、2 つの「状態」を並べて持っています。チェーンの上にあって誰でも見られる公開の状態と、利用者それぞれの端末の中だけにある秘密の状態です。秘密の状態はネットワークに送られません。
取引の流れは、公式ドキュメントの説明をたどると、次のようになります。
- 手元で計算する:アプリは、利用者の端末の中で、秘密のデータを使って計算します。開発者が Compact という言語で書いたプログラムは、あらかじめ「証明のための回路」に変換されていて、この回路に沿って計算が進みます
- 手元で証明を作る:計算が正しく行われたことの証明を、「証明サーバー」が作ります。公式は、証明サーバーを利用者自身の端末で動かすことを勧めています
- 証明だけを送る:ネットワークに届くのは、証明と、公開すると決めた結果だけです。秘密の入力そのものは送られません
- ネットワークが確かめる:ノードは証明を検証し、正しければ公開の状態を更新します。秘密の状態は、取引が成功した後に利用者の端末の中で更新されます
ここでのポイントは、証明を作る場所です。証明を作るには秘密の入力が必要なので、証明サーバーには、その中身がそのまま渡ります。だから公式は、証明サーバーを自分の端末か、自分で管理する機械で動かすよう求めていて、他人が運営する証明サーバーに任せることは、特別に守られた環境の外では勧めていません。実際、ミッドナイトの公開ネットワークはノードとインデクサー(台帳の検索の仕組み)は提供していますが、証明サーバーは提供していません。中身が手元から出ないことを、仕組みの配置で守っているのです。
選択的開示は、こうして形になる
第 1 回で、お酒を買うときの年齢確認を例に、「20 歳以上である」ことだけを示せると紹介しました。ミッドナイトの公式ドキュメントは、ゼロ知識証明で示せることとして、ほかにも次のような例を挙げています。
- ある会社が制裁の対象のリストに載っていない
- ある顧客が 28 歳以上である
- ある顧客が過去 1 年に 100 万ユーロ以上の商品を買っている
どれも、条件を満たしているかどうかだけを示し、それ以外の情報は明かしません。公式ドキュメントには選挙の例もあります。投票する人は、選挙区に住んでいること、選挙人名簿に載っていること、まだ投票していないことを示す必要があります。いまは住所や生年月日や名前が分かる書類を見せることが多いですが、デジタルの ID と適したアプリがあれば、個人を特定する情報を明かさずに、この 3 つを証明できるとしています。
この「何を見せるか」は、アプリを作る段階で決まります。Compact では、秘密のデータは何もしなければ秘密のままで、公開するには開発者が「ここは見せる」とはっきり書く必要があります(disclose という書き方です)。書き忘れたまま秘密のデータを外に出そうとすると、変換の段階でエラーになります。年齢なら、生年月日ではなく「基準の年齢以上かどうか」という答えだけを公開する、といった書き方ができます。データを守ることが、うっかりではなく、最初からの既定になっているのです。
使われ方も具体的になってきました。ミッドナイトの 2026 年 10 月の月次報告によると、韓国で開かれたハッカソンでは、個人の書類を見せずに公的な補助金を受け取る資格を確かめる仕組みや、ほかの入居者のお金の情報を見せずに賃貸の保証金の安全性を確かめる仕組みが入賞しています。
万能ではない、知っておきたいこと
ゼロ知識証明は強力ですが、魔法ではありません。公式の資料が自ら書いている注意点を 3 つ紹介します。
1 つ目は、証明を作るのには計算がかかることです。検証は軽くても、証明を作る側の負担は回路が大きくなるほど増え、必要なメモリも増えます。公式の手引きには、ある大きさの回路を証明した 1 回の試験で、約 1.5 GiB のメモリを使った例が載っています。
2 つ目は、証明が示せるのは、回路に書かれたことだけだということです。証明は「この回路のルールどおりに計算した」ことを保証しますが、ルールに書き漏らした条件までは守ってくれません。公式の安全の手引きは、確かめていない入力は証明する人が自由に選べてしまう、と開発者に注意しています。
3 つ目は、隠れられる範囲には限りがあることです。たとえば「この会員の 1 人である」と証明しても、会員が 3 人しかいなければ、誰なのかはほぼ分かってしまいます。公式の手引きは、集団が十分に大きくなってから頼るよう勧めています。
どれも、ゼロ知識証明が使えないという話ではありません。仕組みの強さと限界を知ったうえで使うことが、データを本当に守ることにつながる、ということです。
今、何が動いているか
- 2026 年 10 月:ミッドナイトの月次報告によると、2027 年第 1 四半期までの技術ロードマップに、検証できる ID の道具や、量子コンピューターの時代にも耐える証明の仕組み(ポスト量子の証明システム)が含まれています。公式ドキュメントによると、ID の面では、分散型 ID(did:midnight)と、証明の中でチェックできる資格情報(検証可能な資格情報)の部品が、試用段階(0.x 版)の開発者向けの部品として公開されていて、使いやすい ID とアカウントの仕組み「Midnight Passport」は開発中です
- 2026 年 11 月 6 日:本番ネットワークがハードフォークで Ledger 9 に上がりました。公式によると、すべてのゼロ知識証明と、それを確かめるための鍵が、新しい形式(ZKIR V3)に移りました。イーサリアムなどで使われる署名とハッシュの方式(ECDSA・Keccak-256)への対応や、コントラクトが別のコントラクトの機能を呼び出せる仕組みも加わっています
- 2026 年 11 月 16 日:Ledger 9 の解説記事で、混み合う時間帯には証明サーバーが「あとでもう一度」と返し、ネットワーク全体が遅くなるのを防ぐようになったことが紹介されました
- 2026 年 11 月 17 日:イギリスの Monument Bank が、ミッドナイトの上で預金のトークン化を始めたと発表されました。公式ブログは、残高や顧客の身元を明かさずに台帳の状態を確定させ、取引の詳細は銀行の規制が求める相手と口座の持ち主にだけ見えると説明しています
ネットワークの段階としては、2026 年 11 月 21 日の時点で、ブロックは立ち上げのために選ばれたノード運営者が作っていて、カルダノのステークプール運営者(SPO)は後の段階で加わる予定です。
なぜ、それが信頼につながるのか
これまでのブロックチェーンは、「全部見せるから、信じてください」という形で信頼をつくってきました。ゼロ知識証明は、この形を「見せなくても、確かめられます」に変えます。信じる根拠が、中身を見たことではなく、誰でも検証できる証明に移るのです。
しかも、その証明は、だますことがほぼできないように作られています。完全性・健全性・ゼロ知識性の 3 つの約束は、40 年あまり磨かれてきた暗号の研究の上に立っています。誰かの善意や、どこかの会社の管理を信じる必要はありません。中身は手元に置いたまま、正しさだけを世界と分かち合える。データを預けることが当たり前になった時代に、これは信頼のつくり方の大きな転換です。
このシリーズの読み方
次回のミッドナイト編 第 4 回は、「NIGHT というトークン」です。NIGHT はどんな性質を持ち、どう配られ、ネットワークの中でどんな役割を担うのかを見ていきます。特集は毎週日曜に、カルダノ編とミッドナイト編を 1 本ずつお届けしています。今日はカルダノ編の第 3 回「Ouroboros、数学で安全を示したプルーフ・オブ・ステーク」も公開しています。
ミッドナイト編の全体の目次は「ミッドナイトを知る、SIPO ラーニング特集」にあります。第 1 回は「ミッドナイト、見せずに証明するチェーン」、第 2 回は「公開の台帳だけでは足りない、データを守る理由」です。
次の一歩
- ミッドナイトがなぜ今必要なのかを、もっと深く読む:なぜ今、Midnightなのか――AIに任せる時代の「選べるプライバシー」
- NIGHT の割当を持っている方:NIGHT の償還ガイド
- ミッドナイトの最新の動き:SIPO の Midnight 記事一覧
- NIGHT の入手方法:マニュアルを準備中です
もっと知りたい人へ
ミッドナイトの証明は、どんな方式で作られているのか
公式ドキュメントによると、ミッドナイトの証明の仕組みは、PLONK という系統の zk-SNARK で、KZG と呼ばれる多項式の約束の仕組みを、BLS12-381 という楕円曲線の上で使っています。証明の仕組みの実装は、公式の GitHub に midnight-zk として公開されていて、使っている楕円曲線は BLS12-381 と JubJub です。この実装は、もともと Zcash の流れをくむ halo2(Privacy Scaling Explorations 版)から分かれて作られ、今はミッドナイト向けに独自に育てられています。
zk-SNARK の多くは、証明と検証に使う「公開パラメータ」を最初に用意する必要があります。古い方式では回路ごとに用意し直す必要がありましたが、ミッドナイトが使う方式は、一度だけ作った共通のパラメータ(構造化参照文字列・SRS)をすべての回路で共有します。公式ドキュメントは、こうした準備の作業が万一不正に行われると、理屈の上では偽の証明が作れてしまうという一般的な注意も書いています。証明サーバーは、起動するときに、この公開パラメータを公式のサーバーからダウンロードします。中身は誰にとっても同じ公開データで、利用者の秘密は含まれません。
なお、量子コンピューターへの耐性という点では、ハッシュ関数を使う zk-STARK という別の種類のほうが有利とされ、その代わり証明が大きくなります。公式は、どちらが常に優れているわけではなく、小さな証明と速い検証を選んだのがミッドナイトの判断だと説明しています。ロードマップにポスト量子の証明システムが入っているのは、この先を見据えた動きです。
やり取りを一度で済ませるには、どうするのか
対話型の証明では、確かめる側が毎回「入れ替えるかどうか」をでたらめに選ぶことが、ごまかしを防いでいました。非対話型の証明では、この「確かめる側のでたらめな問いかけ」を、証明する人が勝手に選べない形で、計算から作り出します。代表的な考え方は、アモス・フィアットとアディ・シャミアが 1986 年に発表した論文に由来する「フィアット・シャミア変換」と呼ばれる方法で、ハッシュ関数の出力を問いかけの代わりに使います。証明する人は、問いかけを都合よく選べないので、ごまかしは通りません。
zk-SNARK の名前の残りの部分、「ARK」は「知識の議論(Argument of Knowledge)」の略です。「証明(proof)」ではなく「議論(argument)」と呼ぶのは、健全性が「計算の力に限りのある相手には、ごまかしができない」という意味で成り立つからです。そして「知識の」とは、条件を満たす答えが存在するだけでなく、証明する人が実際にその答えを知っていることまで示す、という意味です。
証明サーバーには、何が渡っているのか
公式の開発者向けの手引きによると、アプリがコントラクトを呼ぶとき、利用者の端末で回路を実行し、入力・秘密の値・公開の記録をまとめた「証明の材料」を作ります。証明サーバーは、それを受け取って証明に変えます。このとき、秘密の値は暗号化されずにそのまま材料に入っています。ウォレットが自分の分の証明(秘匿されたトークンの支払いや、手数料の DUST の支払い)を作るときには、その支払いに使う秘密の鍵も含まれます。
そのため手引きは、証明サーバーを自分の端末で動かし、外から接続できないように設定するよう求めています。証明サーバーには認証や暗号化の通信の仕組みがないからです。2026 年 11 月時点の手引き(Lace 2.4.2 についての説明)では、ウォレットの Lace の設定で選べる証明サーバーは、自分の端末の上のものだけです。ゼロ知識証明は、できあがった証明からは何も漏らしませんが、証明を作る機械はすべてを見ています。だから、どこで証明を作るかは、誰を信頼するかの選択でもあるのです。
出典
- Midnight Docs「Zero-knowledge proofs」 https://docs.midnight.network/concepts/zero-knowledge-proofs(秘密を明かさずに知っていることを示す・範囲の証明・選挙の例・制裁リスト・28 歳以上・100 万ユーロの例・zk-SNARK の簡潔さと非対話性・準備の段階と回路)
- Midnight Docs「zk-SNARK vs zk-STARK」 https://docs.midnight.network/concepts/zk-snark-vs-zk-stark(PLONK 系統・KZG・BLS12-381・共通の一度きりの準備・準備が不正だった場合の一般的な危険・zk-STARK との違い)
- Midnight Docs「What is Midnight?」 https://docs.midnight.network/what-is-midnight(公開の状態と秘密の状態・手元での計算と証明・検証はミリ秒単位・選ばれたノード運営者によるブロック生成と SPO の後の参加)
- Midnight Docs「Kachina」 https://docs.midnight.network/concepts/kachina(公開の状態と秘密の状態をゼロ知識証明でつなぐモデル)
- Midnight Docs「End-to-end architecture」 https://docs.midnight.network/concepts/how-midnight-works/end-to-end-architecture(端末で計算・証明し、ネットワークが検証する流れ・各層に見えるもの)
- Midnight Docs「Proving transactions locally」 https://docs.midnight.network/guides/local-proving(証明サーバーが受け取るもの・遠隔での証明を勧めない理由・公開ネットワークは証明サーバーを提供しない・Lace の設定・回路の大きさとメモリ)
- Midnight Docs「Proof server」 https://docs.midnight.network/guides/run-proof-server(証明サーバーを手元で動かす・公開パラメータのダウンロード)
- Midnight Docs「Compact as a privacy-first language」 https://docs.midnight.network/concepts/how-midnight-works/compact-privacy-first-language(秘密が既定・disclose による明示的な公開・コンパイラが書き漏らしを拒否)
- Midnight Docs「Security and best practices」 https://docs.midnight.network/guides/security-best-practices(確かめていない入力は証明者が選べる・会員の証明は集団の大きさに左右される・年齢は真偽だけを公開する)
- Midnight Docs「Identity on Midnight」 https://docs.midnight.network/concepts/identity(Midnight Passport・did:midnight・検証可能な資格情報の各状況)
- Midnight Docs「Nodes」 https://docs.midnight.network/nodes(最初のバリデータは許可を受けたノード運営者・SPO は後の段階)
- midnightntwrk/midnight-zk(GitHub) https://github.com/midnightntwrk/midnight-zk(ミッドナイトの証明の仕組みの実装・BLS12-381 と JubJub・KZG を使う PLONK・halo2 v0.3.0 からの派生)
- Midnight「State of the Network – October 2026」2026 年 10 月 27 日 https://midnight.network/blog/state-of-the-network-october-2026(2027 年第 1 四半期までのロードマップ・検証できる ID の道具・ポスト量子の証明システム・韓国のハッカソンの入賞作)
- Midnight「Ledger 9 upgrade unlocks signature support and composable contracts on mainnet」2026 年 11 月 6 日 https://midnight.network/blog/ledger-9-upgrade-on-mainnet(ZKIR V3 への移行・署名の対応・コントラクトの組み合わせ)
- Midnight「Introducing After Midnight: Inside the Ledger 9 mainnet upgrade」2026 年 11 月 16 日 https://midnight.network/blog/introducing-after-midnight-inside-the-ledger-9-mainnet-upgrade(混雑時に証明サーバーが再試行を求める)
- Midnight「Monument Bank launches the UK’s first interest-bearing tokenized deposits on Midnight」2026 年 11 月 17 日 https://midnight.network/blog/monument-bank-launches-the-uk-s-first-interest-bearing-tokenized-deposits-on-midnight
- Shafi Goldwasser, Silvio Micali, Charles Rackoff「The knowledge complexity of interactive proof-systems」Proceedings of the 17th Annual ACM Symposium on Theory of Computing(STOC ’85), pp. 291–304, 1985. https://doi.org/10.1145/22145.22178(雑誌版は SIAM Journal on Computing, 1989)
- Amos Fiat, Adi Shamir「How To Prove Yourself: Practical Solutions to Identification and Signature Problems」Advances in Cryptology — CRYPTO ’86, pp. 186–194. https://doi.org/10.1007/3-540-47721-7_12
- Thomas Kerber, Aggelos Kiayias, Markulf Kohlweiss「Kachina – Foundations of Private Smart Contracts」 https://eprint.iacr.org/2020/543
この記事の版
v1.0(2026 年 11 月 22 日) 初版。この記事は、ミッドナイトの証明の仕組みや、選択的開示の使われ方の変化に合わせて、同じページのまま更新していきます。