第 1 回では、ミッドナイトが「すべて見せる」でも「すべて隠す」でもない、「選んで見せる」道を取るチェーンだと紹介しました。では、なぜ選ぶ必要があるのでしょうか。公開の台帳で実際に何が見えていて、どんな場面で困るのか。そして、すべて隠せば済むわけでもないのはなぜか。
ミッドナイト編の第 2 回は、データを守る仕組みが求められる理由を、個人・企業・規制の 3 つの立場から見ていきます。ヨーロッパと日本の規制が実際に何を求めているのかも、原文に当たりながら紹介します。
公開の台帳で、実際に何が見えるのか
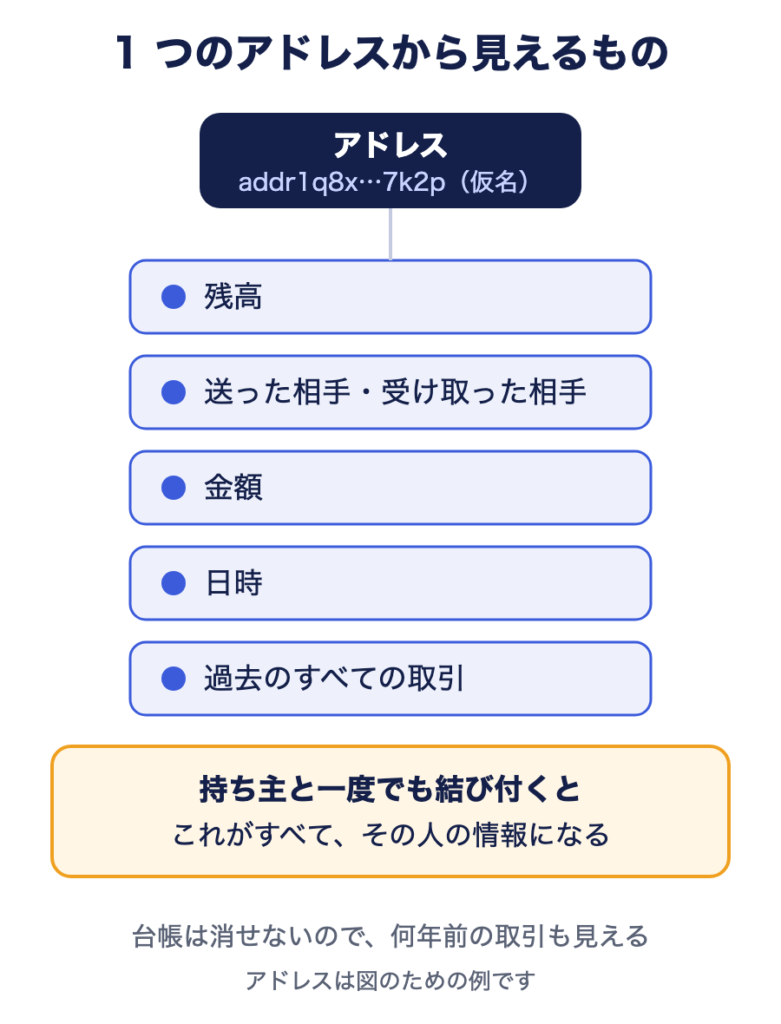
ビットコインやカルダノの台帳には、名前は書かれていません。書かれているのは、英数字が並んだアドレスです。そのため「匿名」と思われがちですが、正確には「仮名」です。名前の代わりに、ずっと同じ番号で記録されている状態だからです。
この番号と持ち主が一度でも結び付くと、話が変わります。取引所から自分のウォレットに送った、お店に支払った、SNS にアドレスを載せた。どれか 1 つで「このアドレスはこの人」と分かれば、そのアドレスの残高も、過去のすべての送金も、相手のアドレスも、たどれるようになります。台帳は消せないので、何年前の取引でも見えます。
ヨーロッパの個人データ保護の当局でつくる欧州データ保護会議(EDPB)は、2026 年 7 月に確定させたブロックチェーンについての指針で、この点をはっきり書いています。アドレス(公開鍵)は一見ランダムな文字列でも、合理的な手段で個人を特定できるなら個人データにあたる。そして多くのブロックチェーンでは、それが常に全員から見える状態にある、と。
見えすぎることで起きること
個人にとっては、まず安全の問題です。ミッドナイト財団の CTO、セバスチャン・ギユモ氏は 2026 年 11 月のブログで、透明な台帳は攻撃者に「高額のウォレットを見つける」ための情報を与え、取引の履歴に合わせて作り込んだ「標的型のフィッシング」も可能にすると指摘しています。たくさん持っている人ほど、狙われやすくなるわけです。
企業にとっては、商売の問題です。同じブログは、企業の取引の履歴や手元の資金の残高が公開の監視にさらされていては、企業はチェーンの上で安全に事業を営めない、と書いています。仕入れの値段、取引先、給与の支払い、資金繰り。どれも競合に見せたくない情報です。
そして社会のルールにとっては、消せないことの問題です。ヨーロッパの一般データ保護規則(GDPR)は、個人データを「目的に必要な範囲に限る」ことや、本人が消すよう求められることを定めています。一度書いたら消せない公開の台帳に個人データを載せると、このルールとぶつかります。EDPB の指針も、個人データを台帳に直接載せない工夫を求め、そもそもブロックチェーンが必要か、ゼロ知識の仕組みは使えないかを、使う前に考えるよう促しています。
すべて隠せばいいわけでもない
では、すべてを隠せばいいのでしょうか。ここで、もう一つの現実が出てきます。お金の流れを追えなくなると、不正な資金の行き先も分からなくなります。だから、世界の規制は反対の方向も強めてきました。
- 国際的な基準:マネーロンダリング対策の国際機関 FATF は 2019 年 6 月、暗号資産の事業者にも、送金の依頼人と受取人の情報を相手の事業者へ伝えるよう求めました(トラベルルール)
- 日本:2023 年 6 月 1 日から、暗号資産交換業者が送金するときに、依頼人と受取人の情報を相手の業者に通知するトラベルルールが、法律上の義務になりました
- ヨーロッパ:EU の新しいマネーロンダリング対策の規則は、2027 年 7 月 10 日から、銀行や暗号資産の事業者が、取引の匿名化や追跡を難しくすることを許す口座を持つことを禁じます。匿名性を高める暗号資産(anonymity-enhancing coins)を通じたものも含まれます
第 1 回で触れたとおり、日本では 2018 年に、国内の交換業者が匿名性の高い通貨の取扱いをやめています。すべてを隠す仕組みは、どれだけ技術として優れていても、取引所や銀行といった規制のある経済とつながりにくくなります。一方で、こうした規制は、事業者を通さずに個人のウォレットの間で送ることや、ウォレットの道具そのものまで禁じているわけではありません。規制が求めているのは「何も見せないこと」をなくすことで、「何でも見せること」ではないのです。
規制と両立するデータ保護、3 つの考え方
見せすぎても困る、隠しすぎても困る。この間に答えはあるのでしょうか。実は、規制の側の文書をよく読むと、その答えの形が書かれています。
1 つ目は、必要なだけ見せることです。GDPR の「目的に必要な範囲に限る」という原則(データの最小化)がそれです。年齢の確認なら「20 歳以上か」だけ、本人確認なら「確認済みか」だけで足りる場面は、思いのほか多くあります。
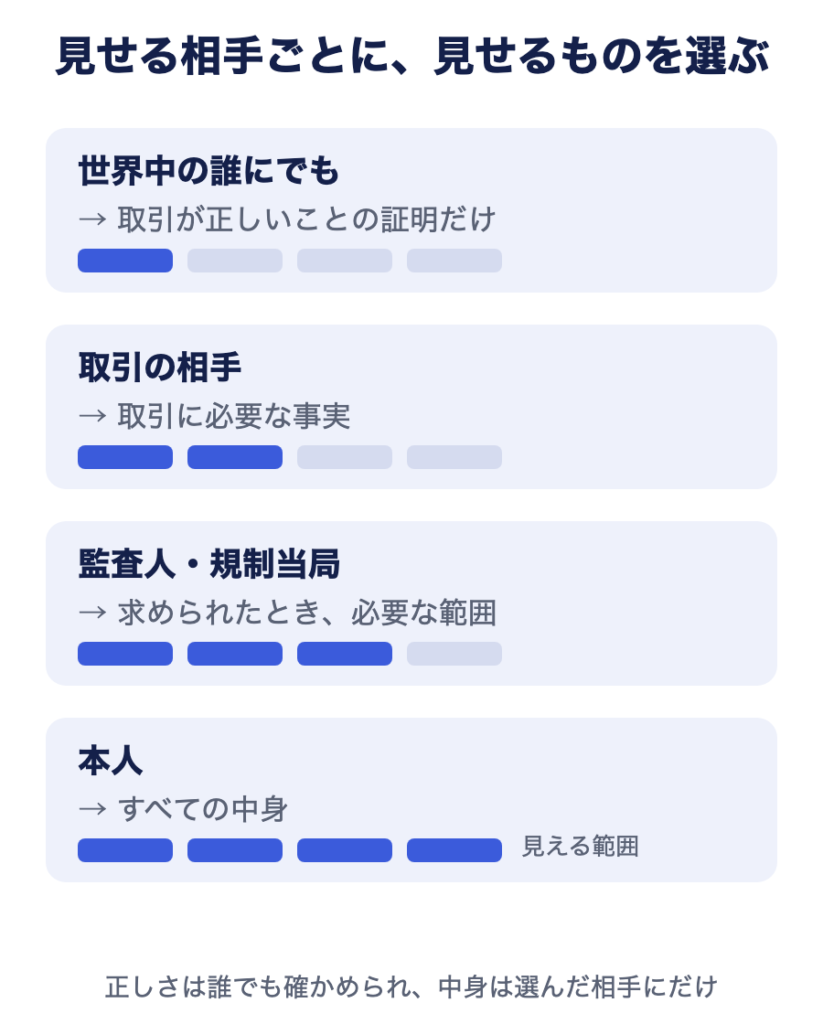
2 つ目は、見せる相手を選ぶことです。EU が各国に提供を義務付けたデジタル ID のウォレット(European Digital Identity Wallet)は、規則の中で「選択的開示」ができることを求めています。たくさんの情報のうち、サービスに必要な部分だけを、相手を選んで渡せるようにする。国の身分証明の仕組みが、この考え方に向かって作り直されているのです。各国は、実施規則の発効から 24 か月以内、2026 年の終わりごろまでに、少なくとも 1 つのウォレットを用意することになっています。
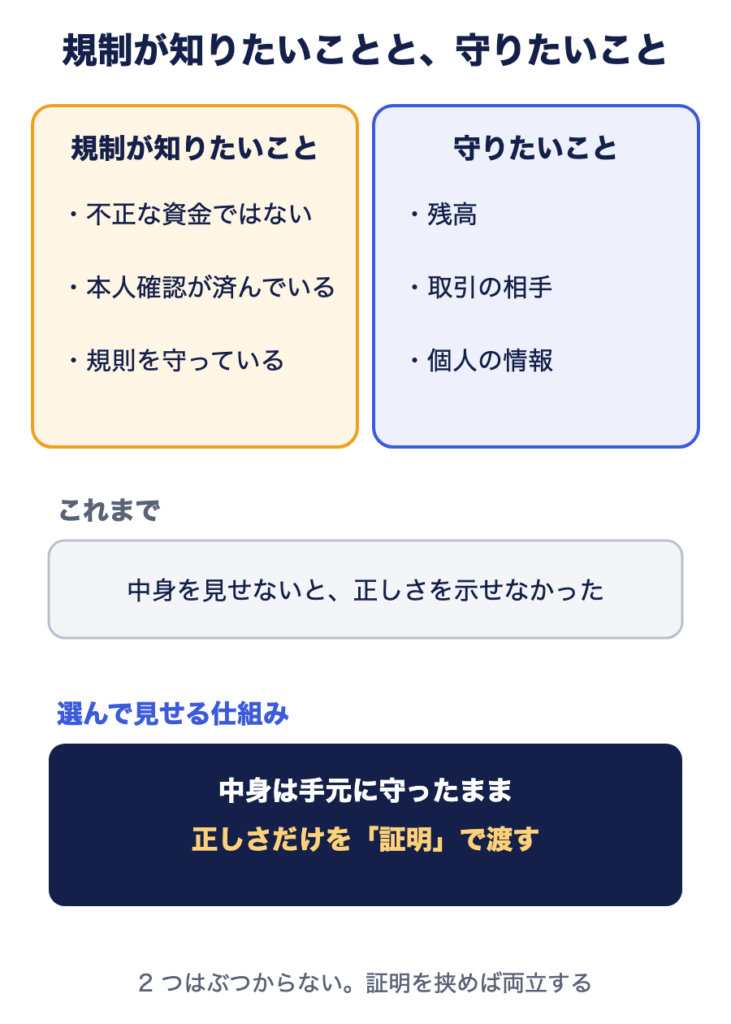
3 つ目は、中身の代わりに証明を置くことです。EDPB の指針は、個人データを台帳に直接載せない方法として、データそのものではなく、元のデータを明かさない「暗号のコミットメント(約束の印)」を台帳に置くことを挙げています。中身は手元に置き、台帳には「確かにこの内容だった」と後から確かめられる印だけを置く。ゼロ知識証明は、この考え方をさらに進めて、印から中身を明かさずに「条件を満たしている」ことまで示せる技術です。
ミッドナイトの答え
ミッドナイトは、この 3 つの考え方を、チェーンの設計そのものに組み込もうとしています。公式ドキュメントは、ミッドナイトを「公開の検証のしやすさと、機密のデータの扱いを両立させる」チェーンと説明し、アプリにできることとして、「機密のデータを明かさずに正しさを確かめる」「利用者が選んだ情報だけを共有する」「記録を秘密にしたまま、規制を守っていることを証明する」を挙げています。
たとえば、ミッドナイトで秘匿された資産は、金額や持ち主をそのまま台帳に書きません。金額・種類・持ち主の鍵に、大きな乱数を加えたものを暗号の印にして置きます。乱数を加えるのは、「よくある金額」を総当たりで試されて中身を当てられないようにするためです。そして、中身を見る権限と、資産を使う権限を分けた「見る鍵(ビューイングキー)」があり、監査などで中身を見せる必要があるときには、使う権限を渡さずに、見る権限だけを渡せます。
規制が知りたいのは、多くの場合「不正な資金ではないか」「本人確認は済んでいるか」「規則を守っているか」です。守りたいのは、残高や取引の相手や個人の情報です。この 2 つは、実はぶつかっていません。ぶつかって見えたのは、中身を見せる以外に、正しさを示す方法がなかったからです。
今、何が動いているか
- 2026 年 7 月:EDPB がブロックチェーンでの個人データの扱いについての指針(v2.0)を確定させました
- 2026 年 10 月:ミッドナイトの月次報告によると、韓国のハッカソンで 38 のチームが動くアプリを提出しました。中心となったテーマは、規制の順守、選択的開示、規制された金融でした。ほかのチェーンとつなぐ Nightmode では、Sig Network が 2026 年 12 月に TRON への展開を予定していて、秘匿された取引と選択的開示を TRON に持ち込むとしています
- 2026 年 11 月:ミッドナイトの本番ネットワークがハードフォークで Ledger 9 に上がり、ほかのチェーンで使われている署名の形式(ECDSA など)を台帳で扱えるようになりました。公式は、これがほかのチェーンとまたがる秘匿されたステーブルコインや、最初から最後まで秘匿された DeFi への道をつくると説明しています
- 2026 年の終わりごろ:EU の各国が、選択的開示のできるデジタル ID のウォレットを提供する期限を迎えます
- 2027 年 7 月 10 日:EU の新しいマネーロンダリング対策の規則が適用され、事業者は匿名化を許す口座を持てなくなります
データを守る側と、お金の流れを見えるようにする側。2 つの動きが同じ時期に進んでいることが、選んで見せる仕組みが求められている何よりの証拠です。
なぜ、それが信頼につながるのか
これまで、信頼を得るには中身を見せるしかありませんでした。銀行は帳簿を見せ、私たちは身分証を見せ、ブロックチェーンはすべての取引を見せてきました。見せれば信じてもらえる。けれども、その代わりに、見せたくないものまで手放してきたのです。
選んで見せる仕組みは、この交換条件を変えます。正しさは誰でも確かめられ、中身は守られ、必要な相手には必要な分だけ見せられる。規制を守ることと、個人や企業のデータを守ることが、同じ一つの仕組みで両立する。データが価値の源になり、AI がそれを読み取る時代に、これは信頼のつくり方そのものの転換です。ミッドナイトが目指しているのは、守られているから安心して使え、確かめられるから信じられる、その両方を満たす台帳です。
このシリーズの読み方
次回のミッドナイト編 第 3 回は、この記事で何度も出てきた「ゼロ知識証明」を、数式を使わずにやさしく解説します。中身を見せずに正しさを示すとはどういうことか、選択的開示がどう実現されるのかを見ていきます。その間の週には、カルダノ編の第 3 回をお届けします。カルダノ編の最新回は「論文から始め、止めずに進化するカルダノの開発」です。
ミッドナイト編の全体の目次は「ミッドナイトを知る、SIPO ラーニング特集」に、第 1 回は「ミッドナイト、見せずに証明するチェーン」にあります。
次の一歩
- ミッドナイトがなぜ今必要なのかを、もっと深く読む:なぜ今、Midnightなのか――AIに任せる時代の「選べるプライバシー」
- NIGHT の割当を持っている方:NIGHT の償還ガイド
- ミッドナイトの最新の動き:SIPO の Midnight 記事一覧
- NIGHT の入手方法:マニュアルを準備中です
もっと知りたい人へ
EDPB の指針は、ブロックチェーンを使う前に何を考えるよう求めているのか
EDPB の「ブロックチェーン技術による個人データの処理に関する指針 02/2025」は、2025 年 4 月に案を採択し、意見募集を経て 2026 年 7 月 7 日に v2.0 として確定しました。指針は、ブロックチェーンで個人データを扱う前に、次のような問いに答えるよう求めています。そもそも個人データを扱うのか。扱うなら、なぜブロックチェーンが必要なのか、ほかの方法はないのか。許可された参加者だけのチェーンで足りないのか。「ゼロ知識」の仕組みは使えないのか。個人データはチェーンの上に置くのか外に置くのか、プライバシーを守る技術を使わないならなぜか。
個人データを直接わかる形で台帳に置かない方法としては、データを暗号化する、ハッシュ値にする、暗号のコミットメントを置く、といった手段を順に検討しています。ただし、乱数を加えないハッシュ値だけでは、公開の台帳に個人データを置くときの秘密を守るには、一般に足りないとしています。ミッドナイトが秘匿された資産の印に大きな乱数を加えているのは、まさにこの弱点への答えです。
EU の規則は、何を禁じて、何を禁じていないのか
EU のマネーロンダリング対策規則(Regulation (EU) 2024/1624)の第 79 条は、銀行などの金融機関と暗号資産の事業者に、匿名の口座や、口座の持ち主の匿名化や取引の匿名化・追跡を難しくすることを許す口座を持つことを禁じ、匿名性を高める暗号資産を通じたものも含むと定めています。規則は 2027 年 7 月 10 日から適用されます。
一方で、規則の前文は、この禁止がハードウェアやソフトウェアの提供者、自分で管理するウォレットの提供者には、そのウォレットに手を出せない限り及ばないと書いています。対象は、利用者のお金や口座を預かる事業者です。
ヨーロッパではすでに、暗号資産の市場の規則(MiCA・Regulation (EU) 2023/1114)の第 76 条が、取引所に対して、匿名化の機能を内蔵した暗号資産を取引に入れないよう求めています。ただし、その暗号資産の保有者と取引の履歴を取引所が特定できる場合は除く、とされています。規制が問題にしているのは「データを守ること」ではなく「誰にも確かめられないこと」だと、この但し書きからも読み取れます。
「見る鍵」は、なぜ「使う鍵」と分けるのか
ミッドナイト財団の CTO は、見る鍵(ビューイングキー)を「入ってくるデータを見る権限」と「使う権限」を分けるものと説明しています。見る鍵を持つ人は、受け取った送金を見られますが、資産を動かすことはできません。会計士や監査人に中身を確認してもらうとき、資産を動かす力まで渡さずに済むわけです。
同じ記事は注意点も挙げています。アプリはウォレットに今の残高を直接たずねられるので、信頼できるアプリにだけ接続すること、見る鍵を信頼できないサービスに渡さないこと。選んで見せる仕組みは、何を誰に見せるかを利用者が選べるからこそ、選ぶ側の注意も大切になります。
出典
- EDPB「Guidelines 02/2025 on processing of personal data through blockchain technologies」Version 2.0・2026 年 7 月 7 日採択 https://www.edpb.europa.eu/system/files/2026-07/edpb_guidelines_202502_blockchain_v2_en.pdf(公開鍵が個人データにあたる場合・常に全員から見えること・使う前の問い・暗号のコミットメント・乱数を加えないハッシュでは不十分)
- Sebastien Guillemot(Midnight Foundation CTO)「How shielded assets and privacy elevate on-chain security」2026 年 11 月 5 日 https://midnight.network/blog/how-shielded-assets-and-privacy-elevate-on-chain-security(高額ウォレットの特定と標的型フィッシング・企業の取引履歴と残高・乱数を加えた印・見る鍵)
- Regulation (EU) 2016/679(GDPR)第 5 条・第 17 条・第 25 条 https://eur-lex.europa.eu/eli/reg/2016/679/oj(必要な範囲に限る・消去を求める権利・設計段階からのデータ保護)
- Regulation (EU) 2023/1114(MiCA)第 76 条 https://eur-lex.europa.eu/eli/reg/2023/1114/oj(匿名化の機能を内蔵した暗号資産の取引所での扱い)
- Regulation (EU) 2024/1624(マネーロンダリング対策規則)第 79 条・前文・適用日 https://eur-lex.europa.eu/eli/reg/2024/1624/oj(2027 年 7 月 10 日から適用)
- Regulation (EU) 2024/1183(欧州デジタル ID の枠組み)第 5a 条 https://eur-lex.europa.eu/eli/reg/2024/1183/oj(選択的開示・実施規則の発効から 24 か月以内に各国が少なくとも 1 つのウォレットを提供)
- FATF「Public Statement on Virtual Assets and Related Providers」2019 年 6 月 https://www.fatf-gafi.org/en/publications/Fatfrecommendations/Regulation-virtual-assets-interpretive-note.html(勧告 15 の解釈ノート・トラベルルール)
- 金融庁「犯罪による収益の移転防止に関する法律施行令の一部を改正する政令案等に関するパブリックコメントの結果等について」2023 年 5 月 26 日 https://www.fsa.go.jp/news/r4/sonota/20230526-2/20230526-2.html(暗号資産の移転に係る通知義務・2023 年 6 月 1 日施行)
- Midnight Docs https://docs.midnight.network/(公開の検証と機密のデータの両立・選択的開示・規制の順守の証明)
- Midnight「State of the Network – October 2026」2026 年 10 月 27 日 https://midnight.network/blog/state-of-the-network-october-2026(韓国のハッカソン 38 チーム・Nightmode の TRON 展開は 2026 年 12 月予定)
- Midnight「Ledger 9 upgrade unlocks signature support and composable contracts on mainnet」2026 年 11 月 6 日 https://midnight.network/blog/ledger-9-upgrade-on-mainnet
この記事の版
v1.0(2026 年 11 月 15 日) 初版。この記事は、ミッドナイトとデータ保護の規制の変化に合わせて、同じページのまま更新していきます。